前言
很多人第一次把 Open Claw 上线成功以后,会遇到一个很现实的难题:
它能聊天、能调用工具、能执行命令,但这些能力到底应该放到哪里用?
假如只是把它当成一个本地聊天机器人,确实很难看出 Agent 和普通Transformer之间有多大区别。切实有价值的地方,是 Open Claw 能够延续接触本机文件、终端、浏览器以及局域网里的其他支撑,并依据自然语言指令做完实际操作。
而当这些本地能力再和公网访问融合以后,可用边界就会进一步拓展。
比如使 Open Claw 找到家里 NAS 上运转的 Open List,再搭建外网入口;让它写一个小游戏、启动 Web 服务,然后直接产出能够分享给朋友的链接;甚至可以延续处置远程桌面、Open Claw 控制台本身的远程访问。
这篇文章不会重新讲一遍 Open Claw 的部署,而是集中看看上线完成以后到底能怎么玩。
核心想法很简便:Open Claw 负责理解需求和落实操作,cpolar 则负责把原本只能在局域网访问的支撑连接到公网。
当这两层能力组合起来以后,AI Agent 就不只是“替你写几段代码”,而开始可以延续完成启动支撑、连接资源、提供访问地址以及远程交付成效这一整段工作。
1 Open Claw和cpolar是什么?
1.1 Open Claw:能装进自家电脑的 AI 大脑
或许有些刚接触的小伙伴还不太明晰,其实你能够把 Open Claw 当作是一个“完全受你掌控的全能 AI 随身听”。但大都在线运转,不仅得看网络脸色,要是处理点事务敏感文件,市面上很多厉害的 AI 工具尽管好用。
而 Open Claw 最大的硬核特征就是完全本地运行——只要部署好,所有对话、说明和数据就死死锁在你的硬盘里,主打一个绝对的安全和隐私。只要你的电脑设定跟得上,它就是个能帮你审阅内部报告、写代码、查资料的“神仙助理”,完全不用有任何顾虑。
1.2 cpolar:打破局域网约束的“任意门”
尽管 Open Claw 强大,不过它的默认设定是“生人勿近”——只能在你自家的局域网里跑。这时候就需要 cpolar 出场了。
- cpolar 是一款内网穿透工具,可以将你在局域网内运行的支撑(如本地 Web 服务器、SSH、远程桌面等)通过一条安全加密的中间隧道映射至公网,让外部设备无需配置路由器即可访问。
- 广泛支持 Windows、mac OS、Linux、树莓派、群晖 NAS 等基础,并带来一键安装脚本方便上线。
说白了,假如 Open Claw 是你关在屋里的绝世高手,那 cpolar 就是一扇随时为你敞开的远程传送门。它能在不转变你家里网络设置的前提下,把本地电脑上的 Open Claw 直接映射到公网。无论你是在公司搬砖,还是在外地出差,只要掏出手机或笔电,就能随时随地连上家里的 Open Claw,使这位专属助理延续为你出谋划策,这样一来。
2 下载部署cpolar
在体验Open Claw + cpolar的强大功能之前,我们需要先部署cpolar。cpolar是一款内网穿透工具,可以将你在局域网内运行的服务(如本地Web服务器、SSH、远程桌面等)通过一条安全加密的中间隧道映射至公网,让外部设备无需设定路由器即可访问。
2.1 下载cpolar
打开cpolar的下载页面:
点击P0按钮,下载cpoalr的部署包:
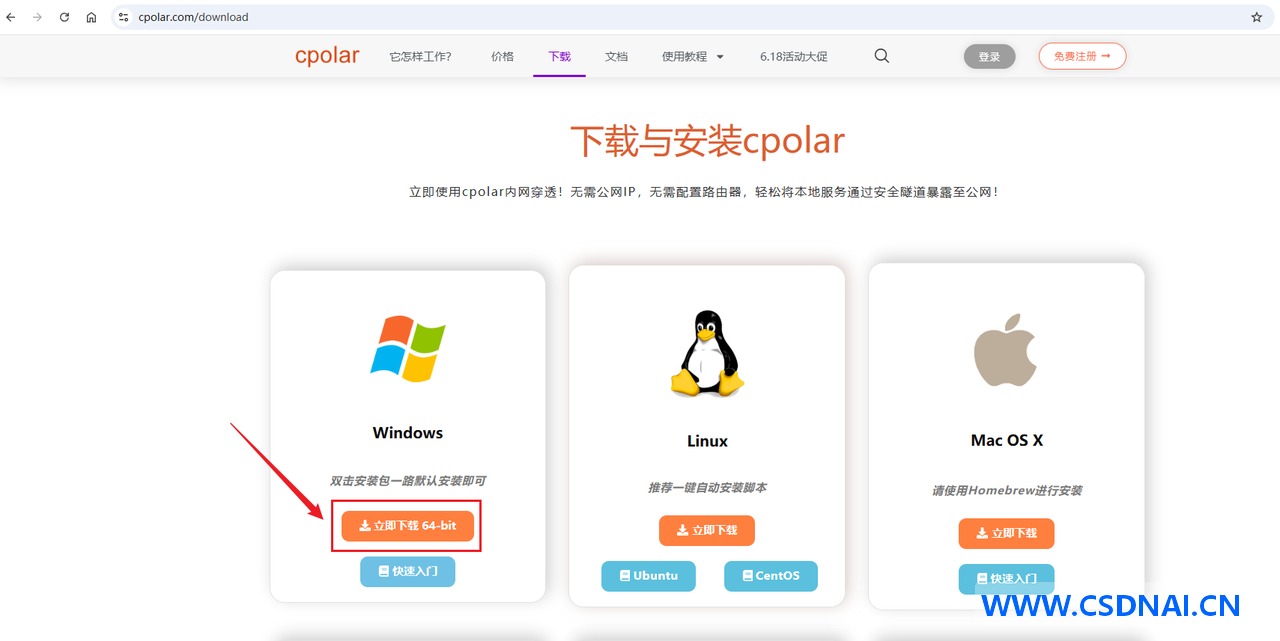
下来下来是一个压缩包,解压后落实目录种的应用程序,一路默认部署即可,安装做完后,打开cmd窗口输入如下命令确认安装:
cpolar version
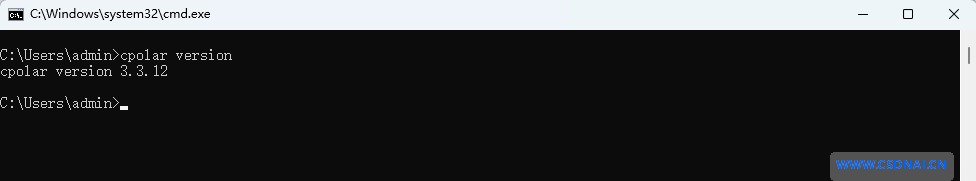
浮现如上迭代即代表安装成功!
2.3 注册及登录cpolar web ui管控界面
访问P0,点击P1按钮,开展账号注册
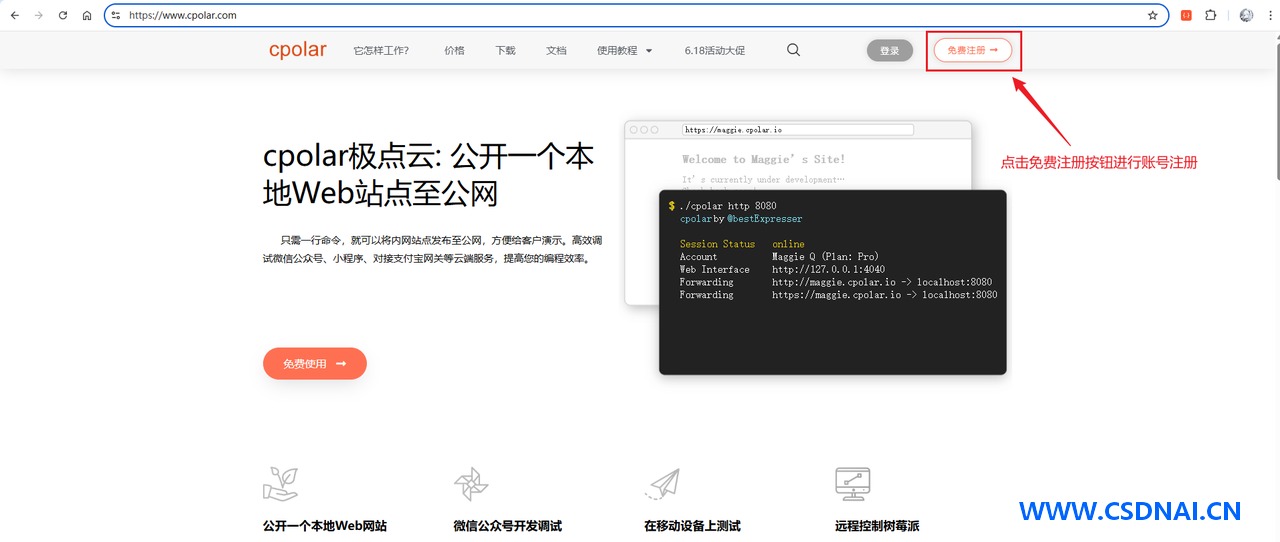
进入到如下的注册页面开展账号注册:
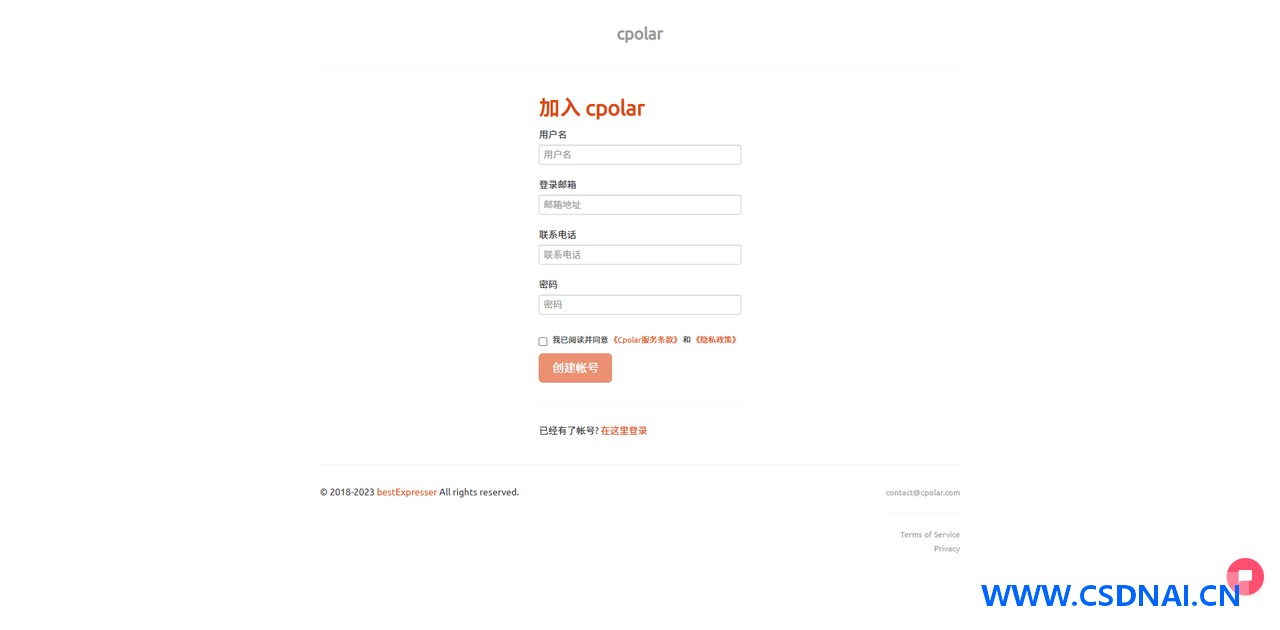
注册做完后,在浏览器中输入如下地址访问 web ui管控界面:
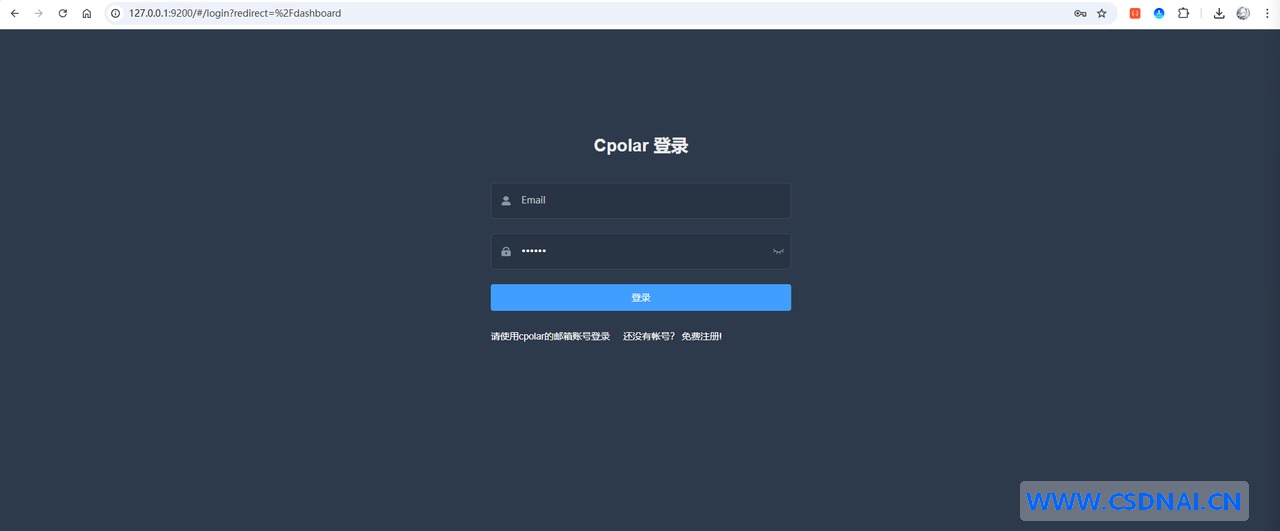
输入刚才注册好的cpolar账号登录即可进入后台页面:
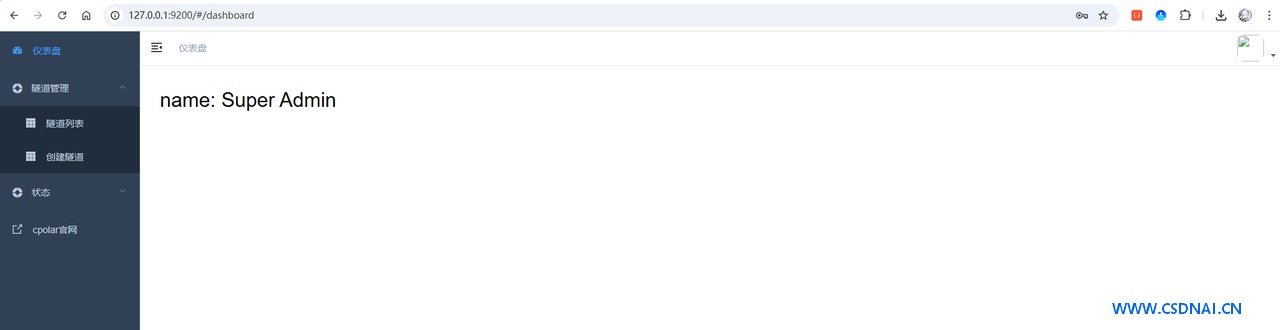
3 Open Claw + cpolar的 N 种打开方法
部署做完 cpolar 后,我们就在本地主机和广阔的互联网之间架起了一座隐形的“任意门”。不过,在真正动手设定之前,肯定有小伙伴会疑惑:这个穿透到底能给我们带来什么改变?
接下来,咱们就以一些现实运用情形给大家来进行演示。
3.1 查看家里Nas中的电影资源
假如你在家里装了 NAS 想存点电影,比如上线了一个 openlist。挂载了一些Nas或访问中的视频,在家中可以通过输入局域网中Nas的IP方法进行访问,如下图所示(部署在飞牛Nas上的openlist支撑):
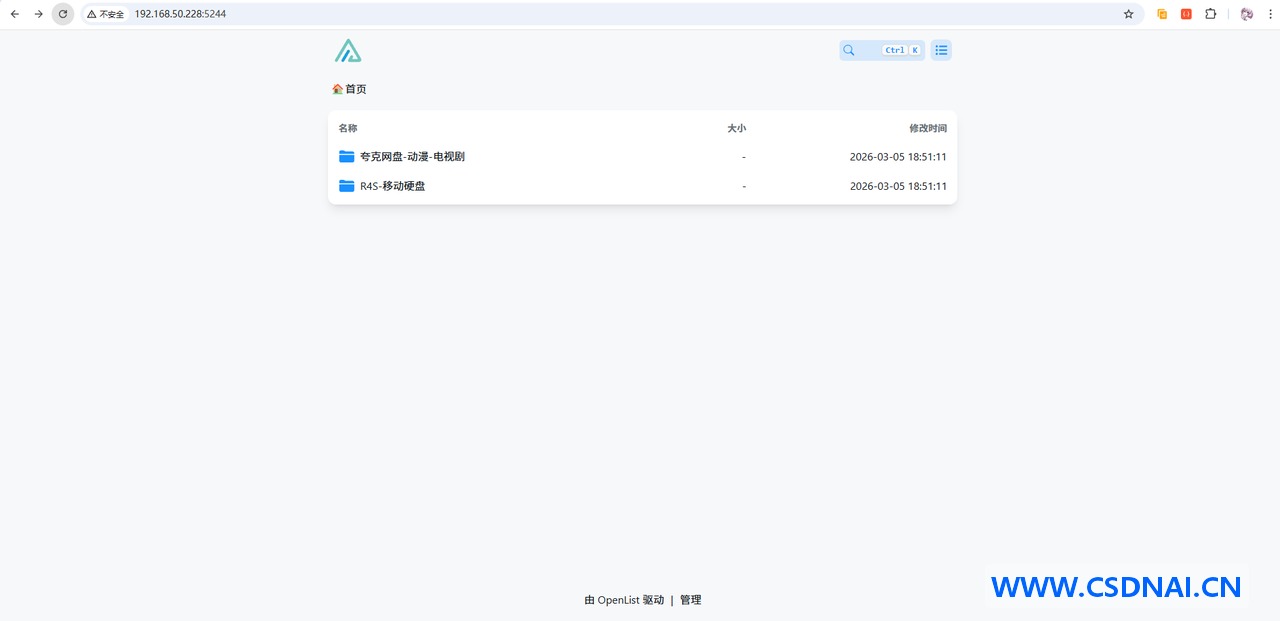
我们是可以通过局域网IP的方法在我当前电脑上访问局域网中的飞牛Nas上线的Open List支撑,不过是如果当你外出了,Nas在家中的情况下,想要看家中Nas上部署的Open List服务,此时。此时,我们能够直接和Open Claw说:
我的OpenList服务部署在局域网中的飞牛Nas上,OpenList的访问地址为
<

4
>
,我的电脑上有cpolar,请你用cpolar穿透局域网的这个服务,给我一个公网地址,我要在外面进行访问我的OpenList看电影
如下图:
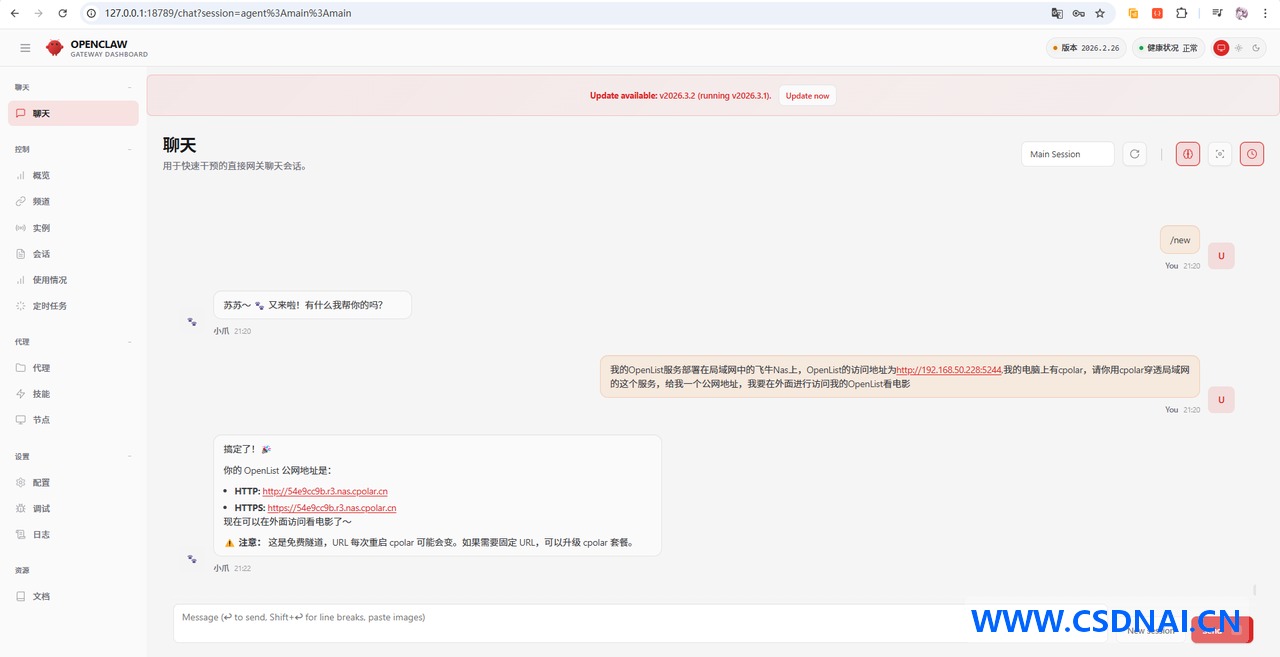
稍等片刻,我们就能够看到Open Claw直接给我们输出了一个链接地址,使我们访问它给的地址看看:
访问如下:
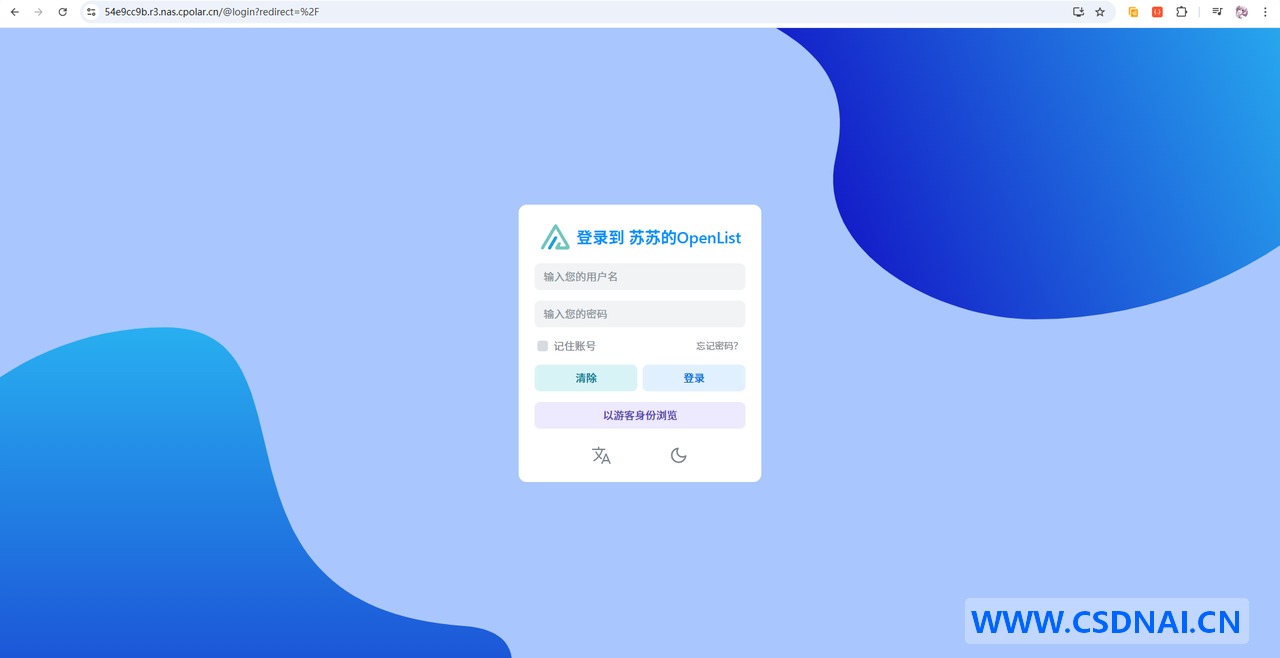
可以看到成功的访问到了飞牛Nas中上线的Open List支撑,让我们登录播放验证一下:
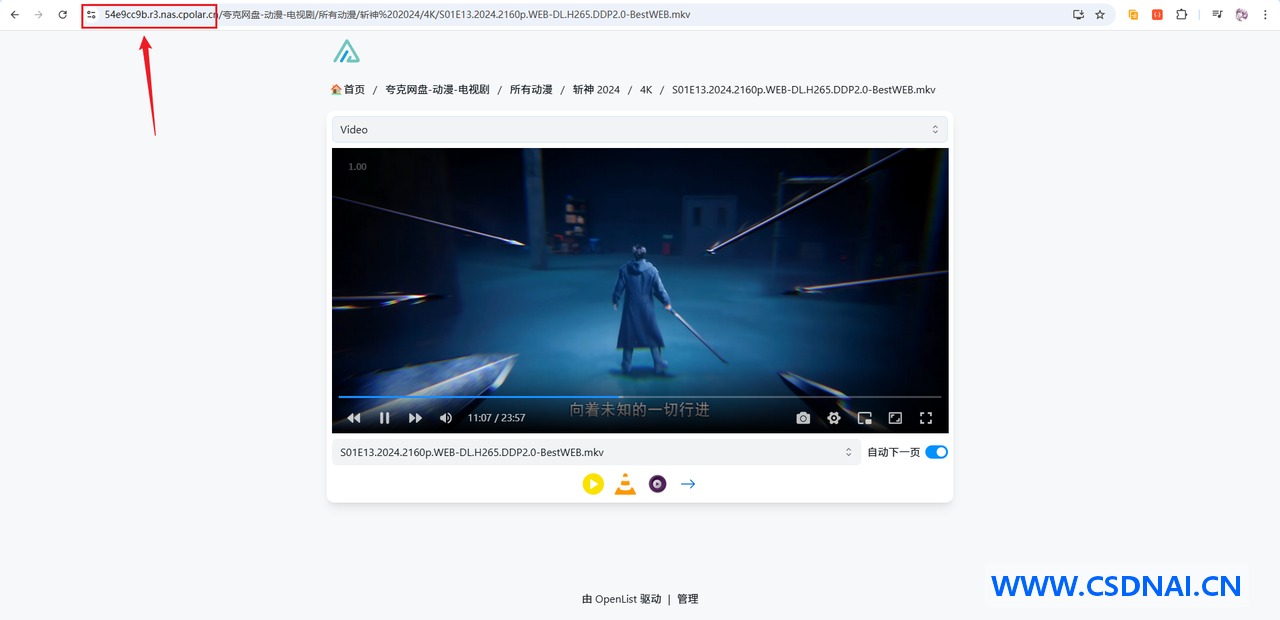
能够看到可以成功的看到Open List支撑里面挂载的资源!这样,我们成功的使Open Claw帮我们做完了观看家里Nas中电影资源的诉求!
3.2 写一个小游戏网站并分享给朋友
有时候周末无聊想摸个鱼,或朋友聚会想找点乐子,你有没有想过——直接使 AI 帮你现场写一个小游戏?听起来是并非有点科幻?不过有了 Open Claw,这事儿还真就是一句话的事。
比如现在,咱们直接和 Open Claw 说:
帮我写一个贪吃蛇小游戏,要好看一点,用HTML写,写完后帮我在本地起一个服务,让我能在浏览器里直接玩
如下图:
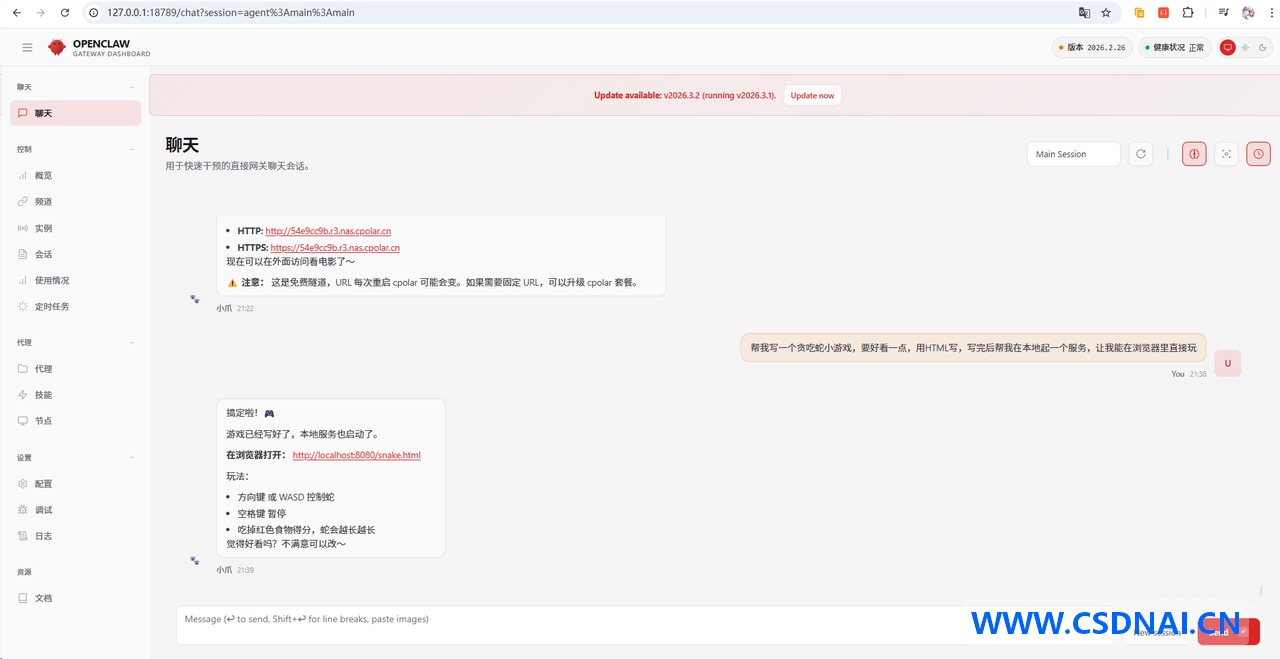
稍等片刻,Open Claw 就会帮你产出一个完整的贪吃蛇小游戏,而且直接在本地启动一个 Web 支撑。我们可以通过它给出的本地地址在浏览器里直接打开玩(GIF动图,运维一块做加速处理了):
是不是很酷!游戏直接跑起来了,画面也挺好看的。不过难题来了——这个游戏当下只能你自己玩,朋友想一起体验?他们可访问不到你电脑上的 P0。
这时候,cpolar 的效用又来了!我们延续和 Open Claw 说:
这个游戏太好玩了,我想分享给朋友一起玩,请你用cpolar帮我把这个游戏的本地服务穿透到公网,给我一个公网链接
Open Claw 又是一顿运维,很快就给我们吐出了一个公网链接,比如:
直接访问它给我们的链接:
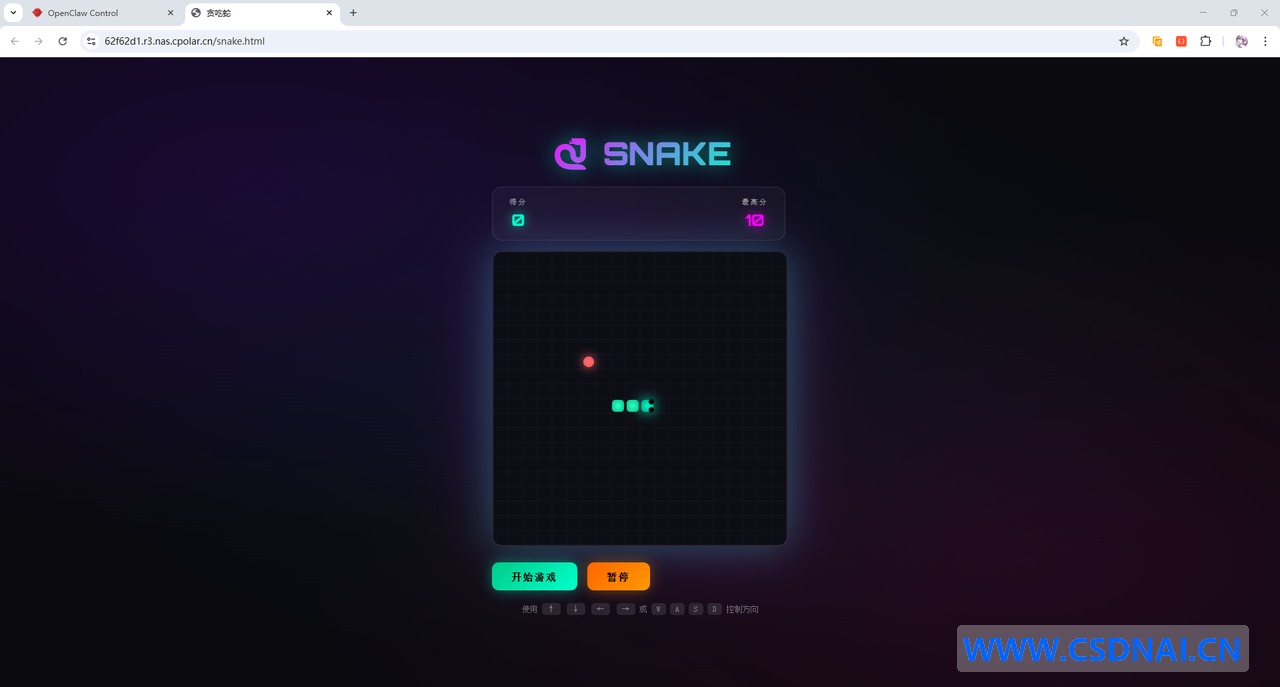
能够看到,成功的访问到了贪吃蛇的小游戏页!朋友直接就能在浏览器里打开你的贪吃蛇游戏了!不需要下载任何东西,点开链接就能玩,是并非超省事?这就是 Open Claw + cpolar 的魅力——从”一句话生成游戏”到”一键分享给全世界”,全程不需要你写一行代码,也不需要你懂任何网设定。
3.3 在外远程控制家里的电脑
你有没有遇到过这种抓狂的情况:人早已到公司了,突然想起一份重要文件忘在家里电脑的桌面上了。或出差在外,需要临时用一下家里那台表现怪兽跑个程序。这时候要是能直接远程操控家里的电脑,那该多好?
Windows 体系其实自带了远程桌面(RDP)功能,不过它默认走的是 3389 端口,只能在局域网内使用。一旦你出了家门,这条路就断了。不过有了 Open Claw + cpolar,这事儿同样是一句话搞定。
第一步,保证你的 Windows 电脑早已提前开启了远程桌面功能。打开 设置 → 体系 → 远程桌面,把开关打开就行:
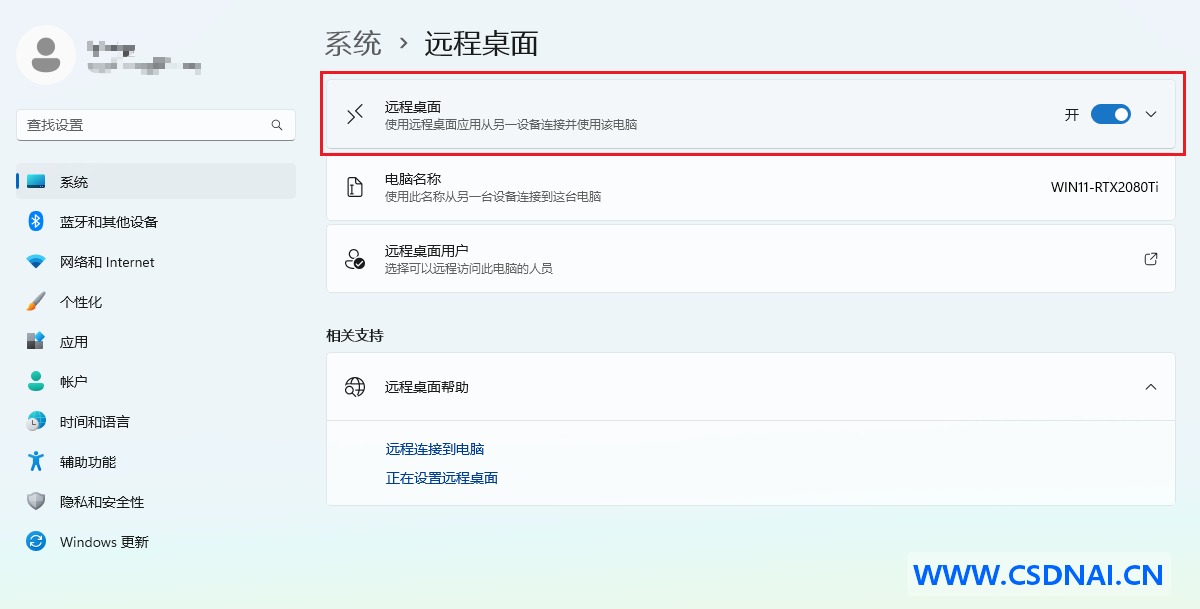
然后,咱们直接和 Open Claw 说:
我想在外面远程控制我家里的这台Windows电脑,我的电脑已经开启了远程桌面,端口是默认的3389,请你用cpolar帮我把3389端口穿透到公网,给我一个公网地址,让我在外面可以远程连接
如下图:
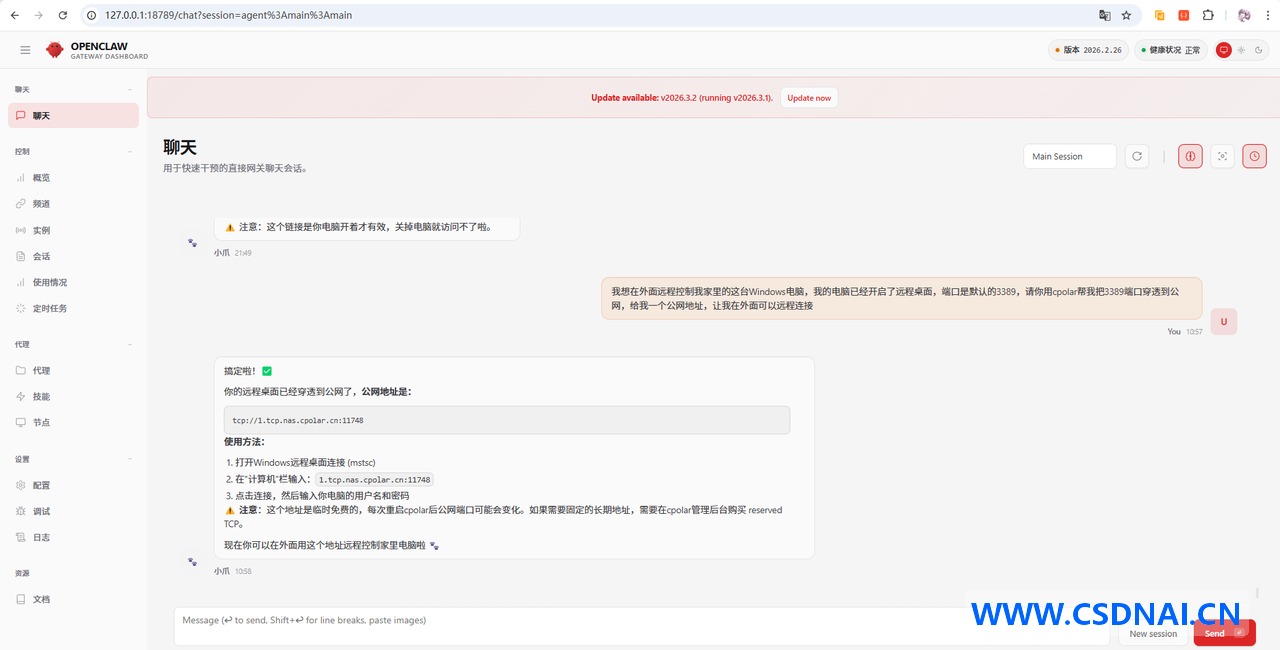
Open Claw 很快就帮我们创建好了一条 TCP 隧道,并给出了公网地址,比如:
tcp://1.tcp.nas.cpolar.cn:11748
现在,无论你在公司、咖啡厅还是出差的酒店,只要打开 Windows 自带的远程桌面连通工具(按 P0,输入 P1 回车),在核算机一栏填入 Open Claw 给你的公网地址(注意去掉前面的 P2),点击连接:
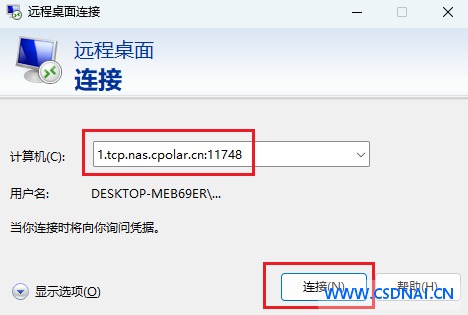
输入你家里电脑的用户名和密码(建议设置安全系数高的密码,或者临时采用):
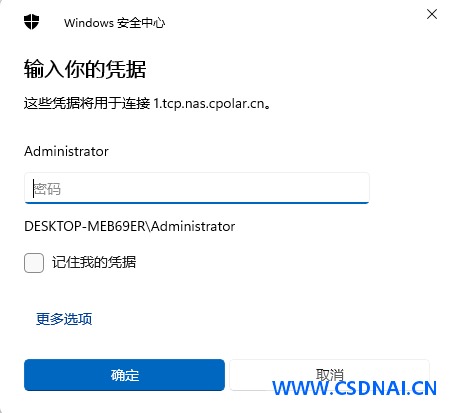
输入做完后就能直接连通看到家里电脑的桌面了!
4 穿透Open Claw以具有公网访问
看到这里,相信你早已感受到了 Open Claw + cpolar 这套组合拳的威力——看电影、写游戏、远程桌面,几句话就能搞定。不过你有没有发现一个难题:上面所有的操作,都得坐在部署了 Open Claw 的电脑前才能开展。
那假如你人在外面,突然有个想法想问问 AI,难道还得先远程桌面连回来再打开浏览器?也太麻烦了。
最优雅的解决策略其实很简单——直接将 Open Claw 本身穿透到公网。你随时随地掏出手机或笔电,打开一个链接就能和你的专属 AI 助手对话,这样一来。接下来,咱们就来设定一下。
首选,进入到cpolar后台 web UI界面:
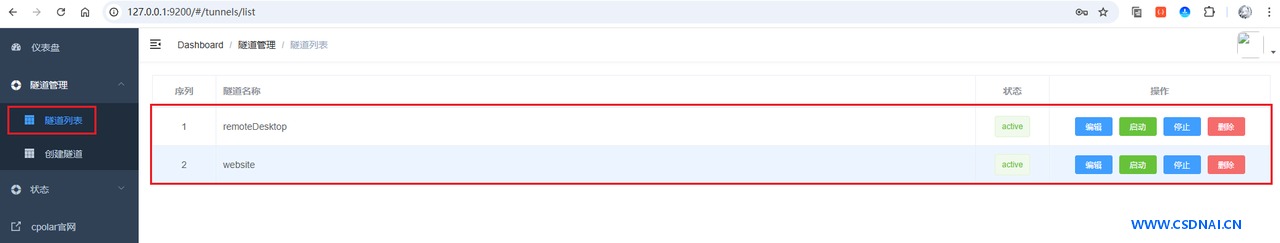
然后点击左侧菜单栏的P0,展开进入P1页面,页面下默认会有 2 个隧道:
- remote Desktop隧道,指向3389端口,tcp协议
- website隧道,指向8080端口,http协议(http协议默认会生成2个公网地址,一个是http,另一个https,免去设定ssl证书的繁琐流程)
设置一个隧道名称,协议挑选【http】,本地地址填写openclaw的访问端口【18789】,地区这里选择的【China Top】,点击编辑P0的隧道。
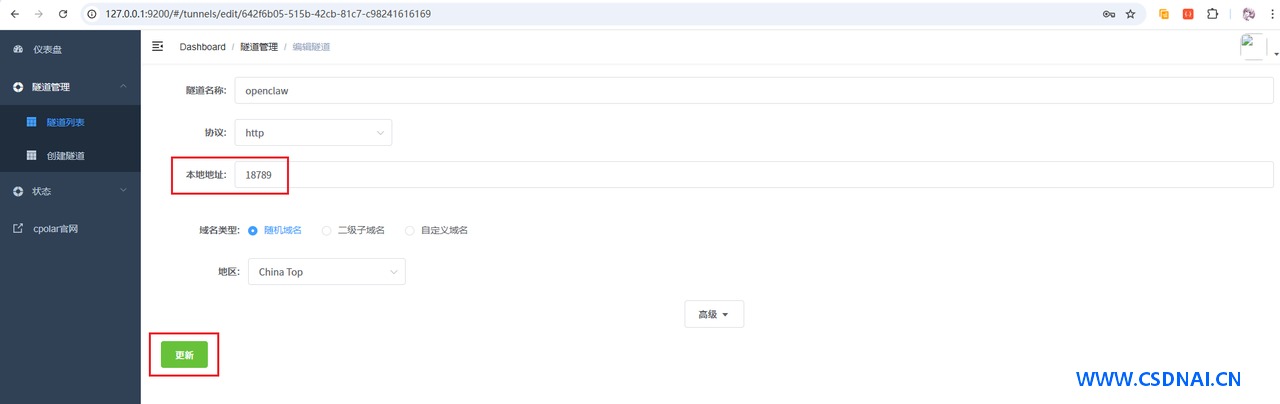
接着,点击左侧菜单的【状态】菜单,接着点击【在线隧道列表】菜单按钮,能够看到有2个astrbot-6185的隧道,一个为http协议,另一个为https协议:
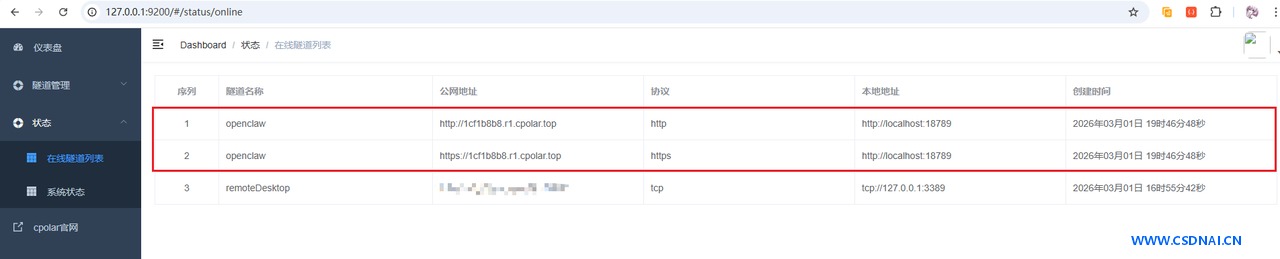
接下来在浏览器中访问openclaw隧道产出的公网地址(http和https皆可),这里以https为例:
注意:每个用户创建的隧道显示的公网地址都不一样!
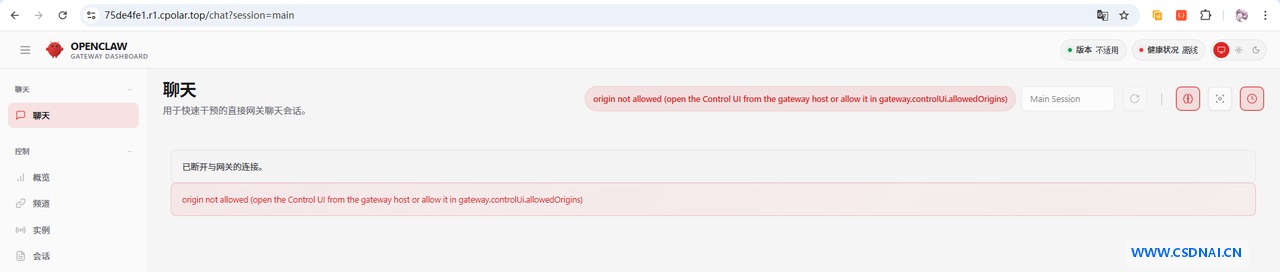
成功的访问到了openclaw的页面,不过页面上出现了一个错误提示,能够看到。
origin not allowed
(
open the Control UI from the gateway
host
 or allow it
in
 gateway.controlUi.allowedOrigins
)
这个难题是因为出于安全考虑,Open Claw 默认只允许在部署它的那台电脑上打开网页后台。因此需要把穿透的域名开展放行。电脑按快捷键【Win + R】输入【cmd】回车,打开命令提示符窗口,然后输入如下命令:
openclaw config
set
 gateway.controlUi.allowedOrigins
"[
\"

\"
]"
 --strict-json

openclaw gateway restart
注意将域名替换为自己穿透的域名,如下图所示:
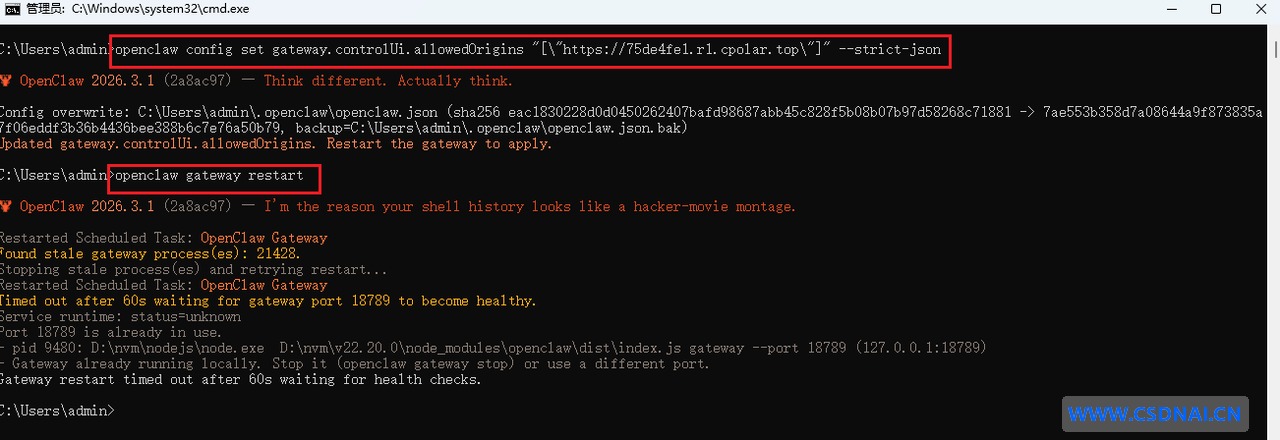
提示早已添加,落实网关重启命令,然后等待重启,使我们再次访问穿透后的地址测试:
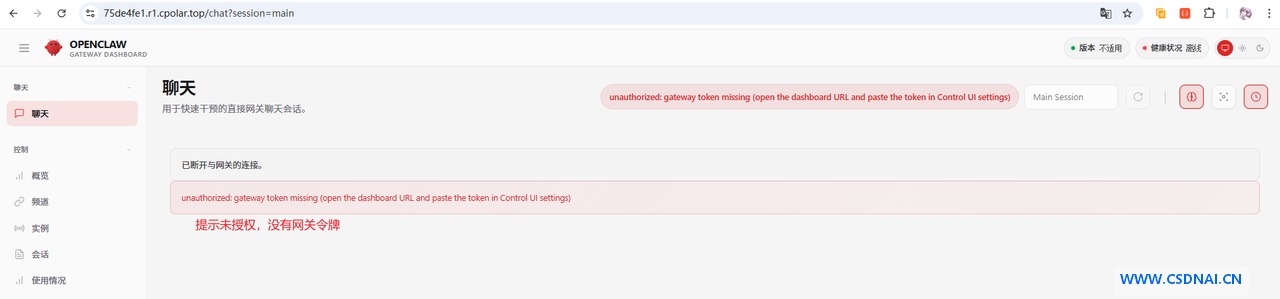
错误提示换了,印证刚才难题修复了,这次是没有携带网关令牌(token)访问,能够看到。
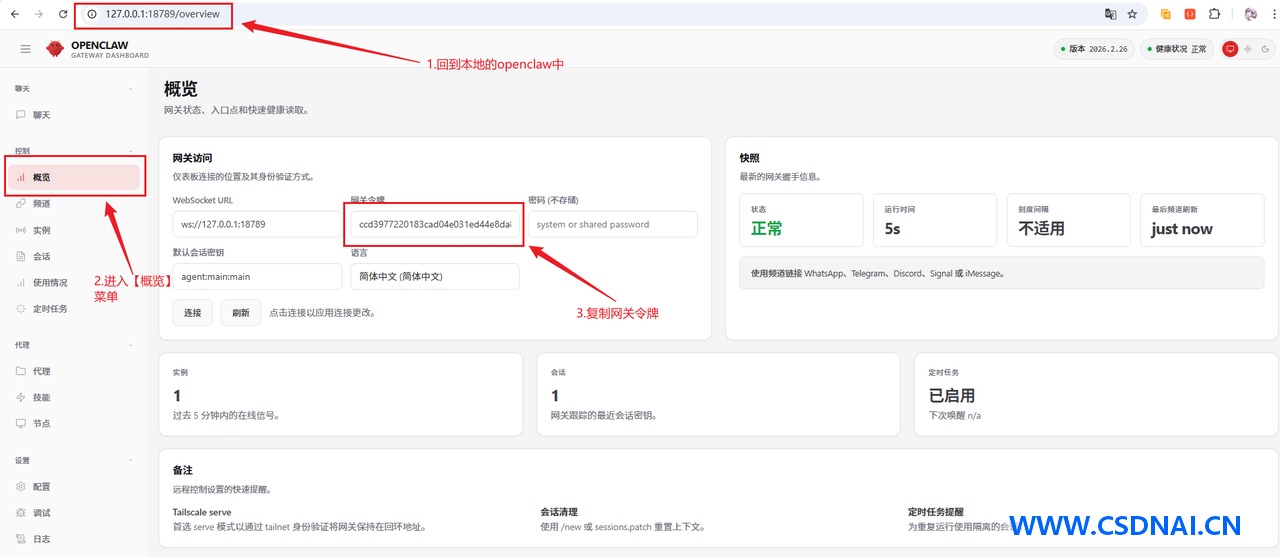
回到穿透的界面,进入【概览】菜单中,粘贴复制的网关令牌,接着。
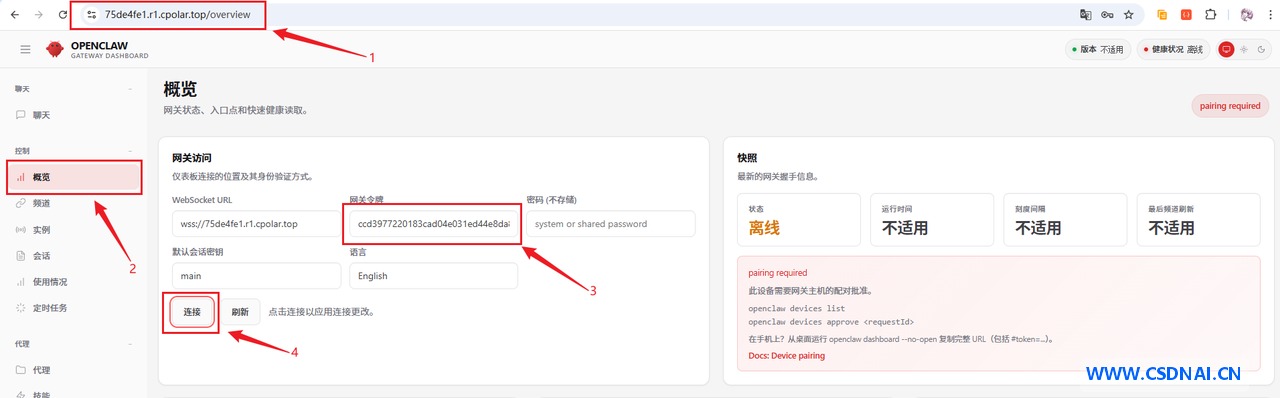
点击连通后,会看到右边会浮现【此设备需要网关主机的配对批准。】的提示,我们需要回到终端cmd窗口或Power Shell页面,依次输入如下命令:
openclaw devices list

openclaw devices approve
<
requestId
>
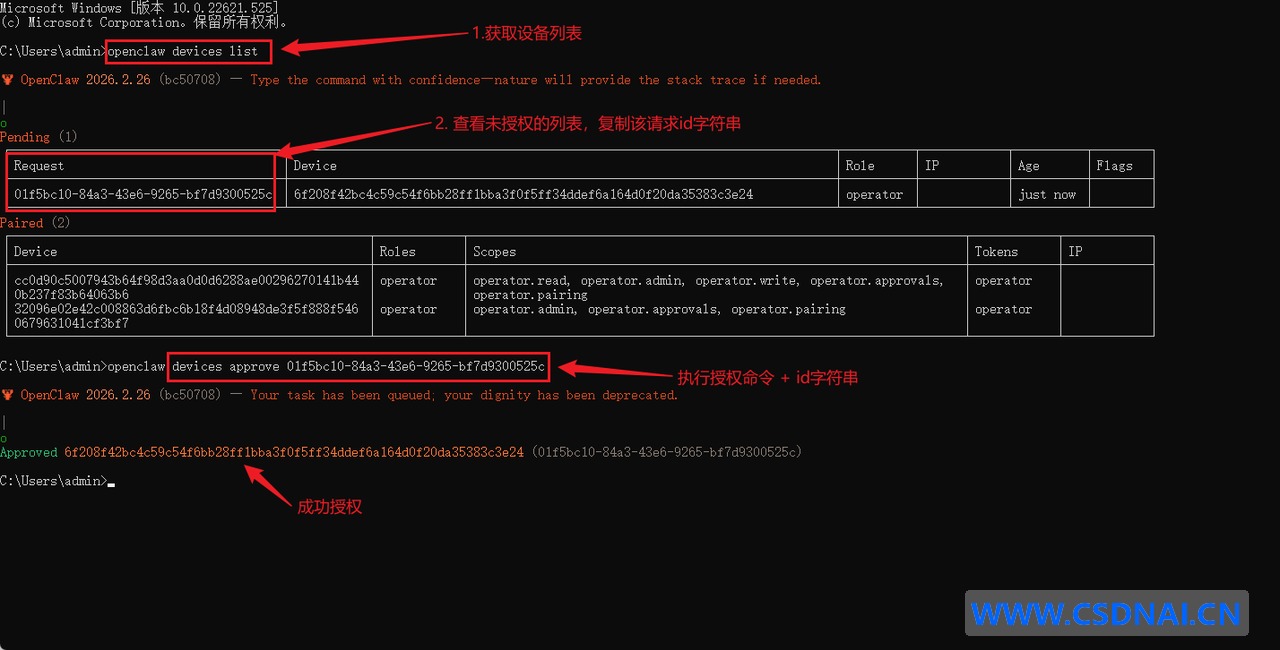
即可在概览页面发现,健康状态为【正常】了,落实完成如上运维后。
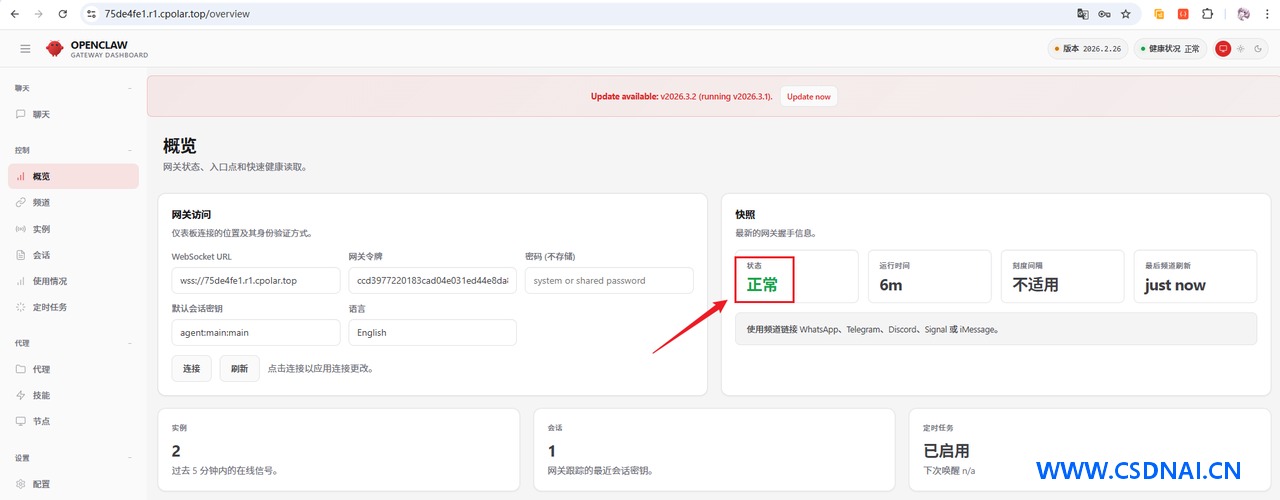
此时我们再进行询问,就能够发现可以正常对话啦:
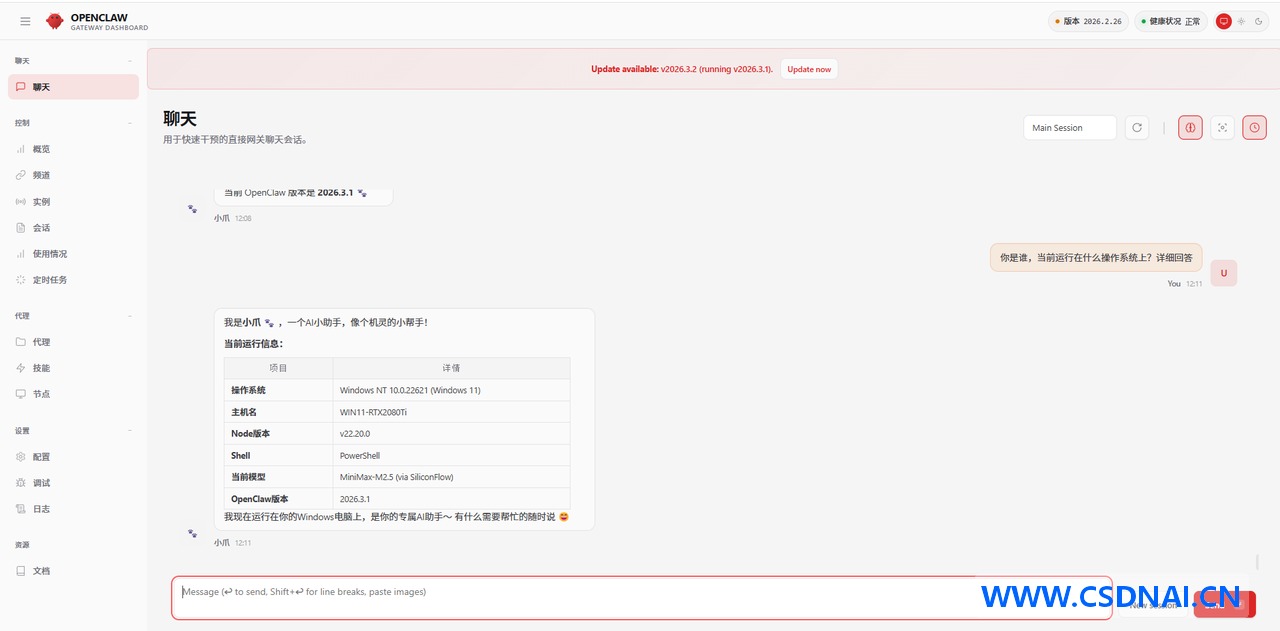
openclaw就成功通过cpolar穿透至公网了,即便出门在外,只要有网络,这样。
5 固定二级子域名方法
到这一步,你的 Open Claw 早已成功穿透到公网了,随时随地都能访问。但如果你用了一段时间就会发现一个小烦恼:cpolar 免费版产出的公网地址是随机的,每 24 小时会自助更换一次。今天你把链接好了,明天或许就打不开了,也就是说。
假如你只是偶尔用用,这其实也没什么大难题。但要是你希望这个地址长久固定、一劳永逸——比如存到手机浏览器书签里随时打开,或者分享给家人朋友也能平稳采用,那么配置一个固定的二级子域名一定是不二之选。操作也十分简便,跟着下面的流程来就行。
好啦,接下来开始固定保留二级子域名教程!
第一步,进入的预留页面:
即可看到P1项,填写其中的P2、P3、P4项,然后点击保留按钮,挑选P0菜单。
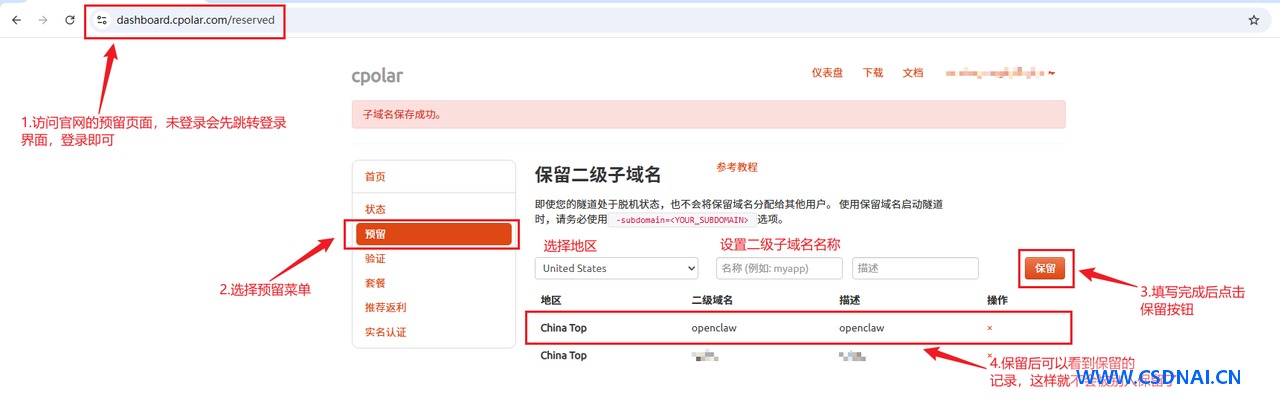
列表中展现了一条已保留的二级子域名记录:
- 地区:展现为P0。
- 二级域名:展现为P0。
注:二级域名是唯一的,每个账号都不相同,请以自己设置的二级域名保留的为主
进入侧边菜单栏的P0下的P1,能够看到名为P2的隧道,接着。
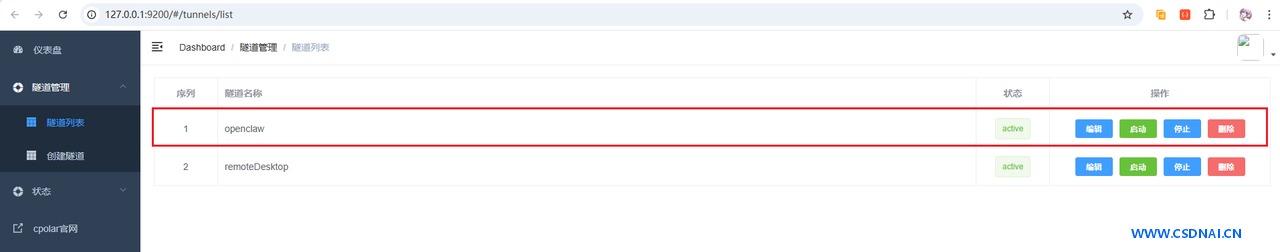
修改域名类型为P0,然后填写前面设定好的子域名,点击更新按钮:
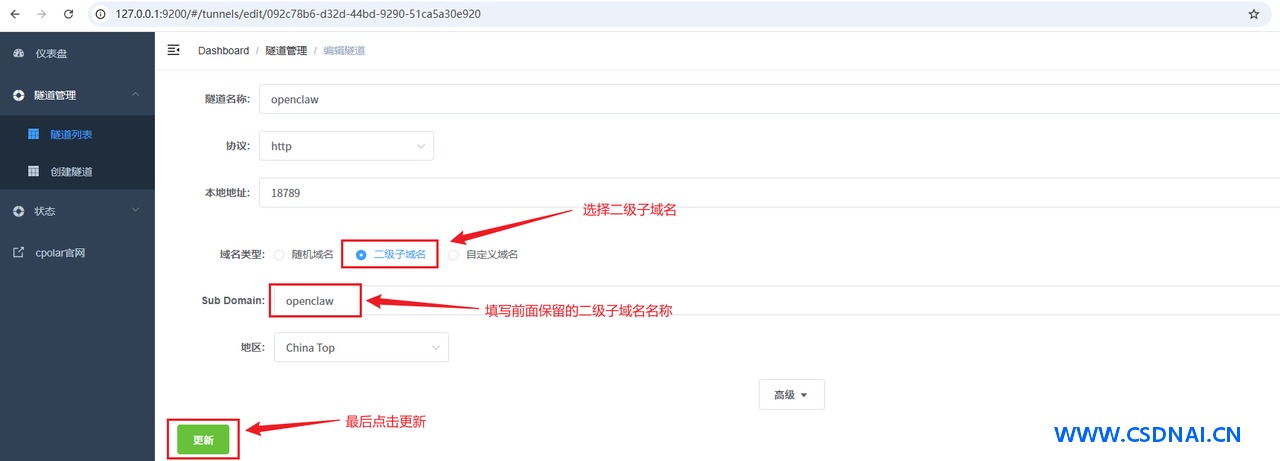
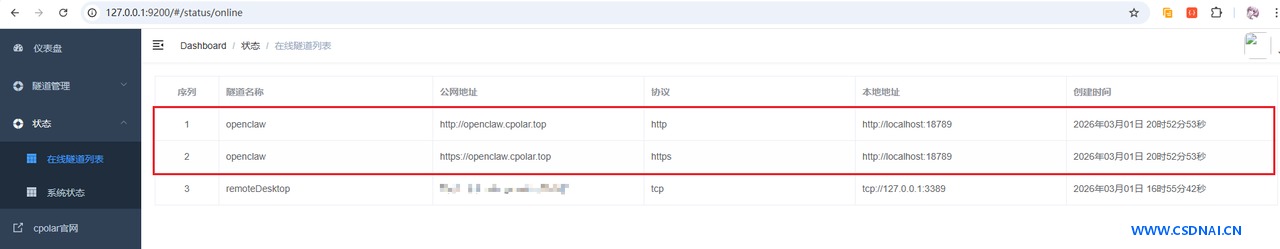
来到P0菜单下的P1能够看到隧道名称为P2的公网地址早已改动为P3的形式了:
这里以https协议做访问验证(加载稍慢,需耐心等待一下):
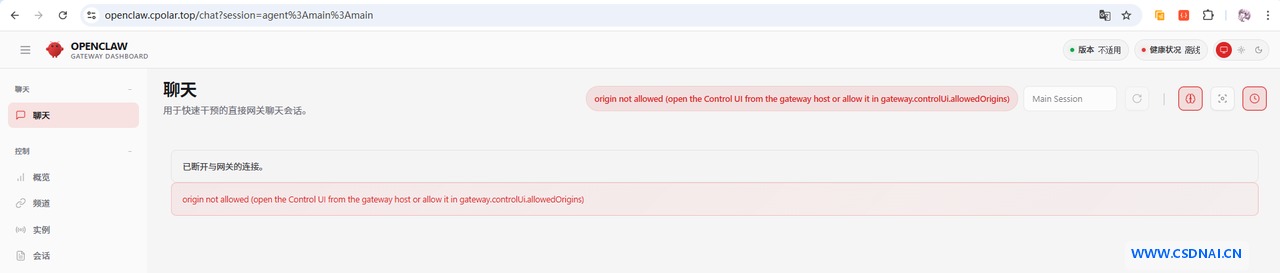
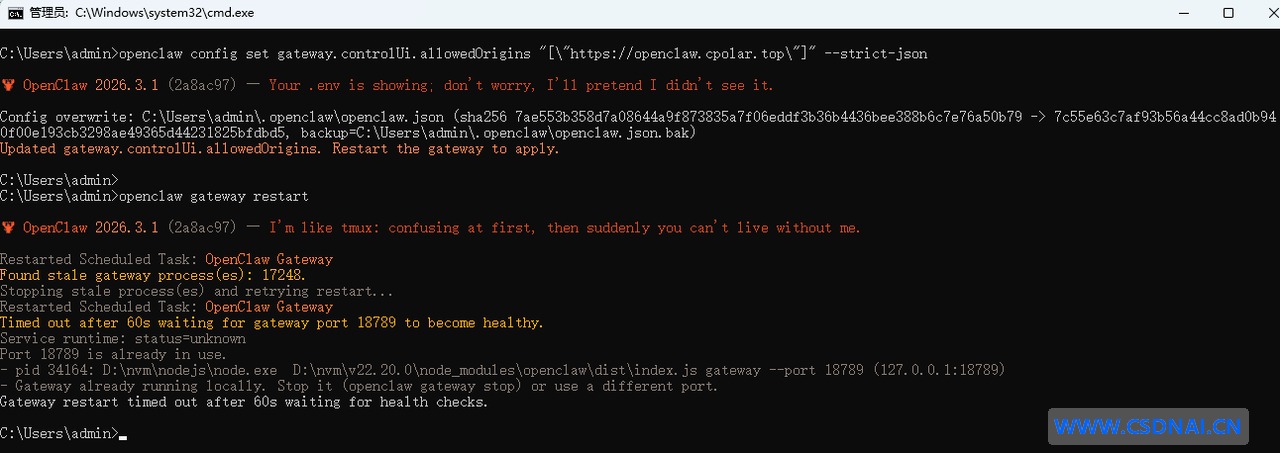
可以看到浮现了和前面一样的提示,只需要用前面同样的方式询问openclaw使它自我修改配置重启网关即可:
openclaw config
set
 gateway.controlUi.allowedOrigins
"[
\"

\"
]"
 --strict-json

openclaw gateway restart
只需要和前面一样,填写【网关令牌】,接下来。
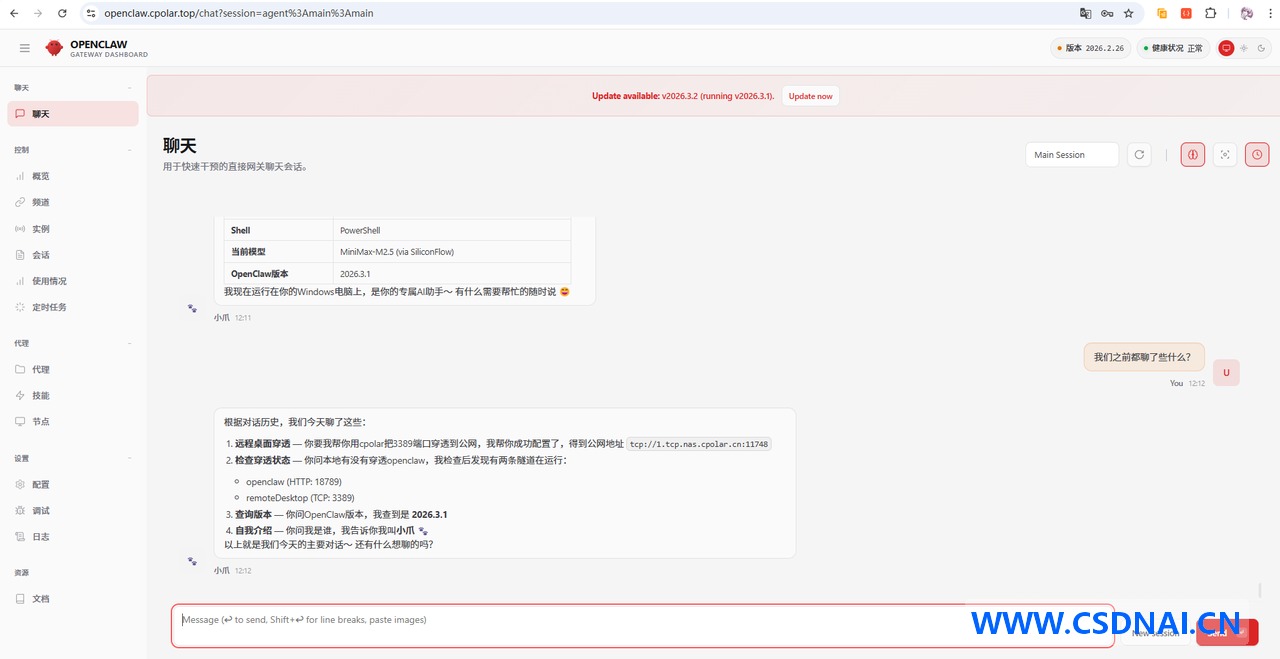
设定做完后,这个固定的二级子域名地址就不会再变了。你能够放心地把它到浏览器书签、添加到手机主屏幕快捷方法,甚至分享给家人朋友,随时随地平稳访问你的专属 AI 助手。
⚠️ 安全警告:
由于 Open Claw 拥有直接读取文件和读取控制鼠标键盘的最高系统执行权限,这说明它几乎可以对你的电脑“为所欲为”。当你使用 P0 或其他内网穿透工具将其穿透映射到公网后,请务必保护好你的网关令牌(Token)和相干访问密码,切勿将其发在公开群组或分享给不信任的人,以免造成电脑数据泄露或被恶意篡改!
总结
把这些情形放在一起看以后,Open Claw 和普通 AI 聊天工具之间的区别会变得更显见。
使它写一个贪吃蛇,本身并不稀奇。
它写完以后还能继续保存文件、启动 Web 服务,再通过 cpolar 将本地端口映射出去,切实有意思的是。
访问 NAS、处置远程桌面也是同样的逻辑。
Open Claw 担责理解“我想做什么”,再去调用体系和工具;cpolar 解决的是“这个早已运转起来的本地服务,怎么让外面的设备访问”。
两者组合以后,很多原本需要自己查端口、开支撑、建隧道、复制地址的操作,都可以逐渐转变成自然语言作业。
不过这种便利也伴伴着更高授权。
就不应该只关注“能不能访问”,还需要保护好 Token、账户密码和设备授权,特别是 Open Claw 本身、远程桌面和 NAS 支撑一旦对公网开放。
因此 Open Claw + cpolar 切实扩容的,不只是几种“玩法”。
它更像是在补齐 AI Agent 的收尾一段能力:
不仅让 AI 在本地把事情做出来,还能把做出来的结果送到你真正需要使用它的地方。
ID:1372







