⚠️ *本文内容仅供*授权渗透测试和网安全学习采用。
的体系测试属于违法行为,所造成的后果由用户自行承担。
建议在 Kali Linux 虚拟机或 Hack The Box/Off Sec 等合法靶场环境中实现。
前言:你的专属 AI 渗透验证顾问
在网安全领域,AI 不再是只能聊天的“花瓶”。最近 Git Hub 上爆火的开放源码项目 pentest-ai-agents 彻底转变了游戏规则。它不再是简便的“命令翻译器”,反倒将 Claude Code 变成了拥有 28 个专业子 Agent 的无人化渗透测试团队。
这意味着什么?
假如你在渗透验证中遇到瓶颈,不再需要手动翻阅冗长的文档。Recon Agent 会告诉你下一步该扫什么端口,Web Agent 能直接生成 SQLMap 命令,甚至 AD Agent 能帮你分析 Blood Hound 的采集成效。
今天,我将带你一步步在自己的物理机(宿主机)上设定这一强大的 AI 军团。
一.来历及讲述
整合28个AI代理涵盖渗透测试全生命周期,具有侦察、AD攻击、云安全等场景,采用双层落实模型保障安全性,安全研究员0x Steph开源了pentest-ai-agents工具包。
pentest-ai-agents 是一个开放源码工具包,由安全研究员 0x Steph 开发并发布在 Git Hub 上。它的核心思路很清晰:与其使一个通用 AI 模型啥都懂点不过啥都不精,不如养一支”特工队”,每个成员都是某个领域的专家。
这支特工队目前有 28 名成员(最新迭代已扩展到 31 个),覆盖了渗透验证的方方面面:
计算机安全
- 侦察与 OSINT:recon-advisor、osint-collector
- Web 应用验证:web-hunter、api-security、bug-bounty、bizlogic-hunter
- Active Directory 攻击:ad-attacker、credential-tester
- 云安全:cloud-security、cicd-redteam
- 移动安全:mobile-pentester、reverse-engineer
- 无线攻击:wireless-pentester
- 社会项目学:social-engineer、phishing-operator
- 漏洞通过链:exploit-chainer、poc-validator
- 检测与防御:detection-engineer、threat-modeler
- 报告产出:engagement-planner、report-generator
二.设定运维步骤
相信大家看到这个新出的东西都蠢蠢欲动了,那么我呢也是在虚拟机上设定好了,并且可用的,有需要的程序员们自取吧。
准备事务
在起步之前,请保证你的环境满足以下条件:
- 网环境:可以访问 Git Hub,并且拥有调用 Anthropic API 的授权(或使用 One API 等中转服务)。
- Node.js 环境:Claude Code 基于 Node.js,需要保证迭代 P0。
node -v
- Anthropic API Key:你需要一个管用的 API Key。
- 我们要准备好虚拟机这里我呢就用的kali-linux-2023.3-vmware-amd 64来演示,不过在25版的kali上我也已经配置好了并且可以用了,它对Kali Linux 的版本要求非常宽松,只要满足其软件依赖,几乎可以运转在任何当下 Kali 系统上。
这工具的.install 脚本简单到使人怀疑人生:
第一部分:部署与核心设定
步骤 1:一键部署 pentest-ai-agents
我们不需要手动 clone 库。官方提供了一个安装脚本,会自助将 28 个 Agent 上线到 Claude Code 的专用目录中。
打开你的终端,输入以下命令:
curl -fsSL | bash
脚本执行逻辑:
- 自助克隆仓库。
- 将所有 Agent 文件复制到 P0 目录下。
- 该脚本具有幂等性,重复运行只会更新现有 Agent,不会带来重复文件。
一行命令,完事。脚本会把 28 个代理文件复制到 P0 目录下,无需支撑器、无需外部依赖、无需复杂设定。而且具有幂等运维——重复运行也不会出难题,只会安全地更新现有代理。
这行命令运转后呢会得到:
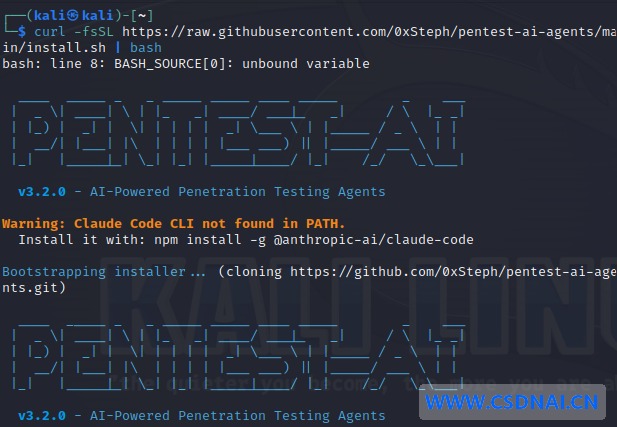
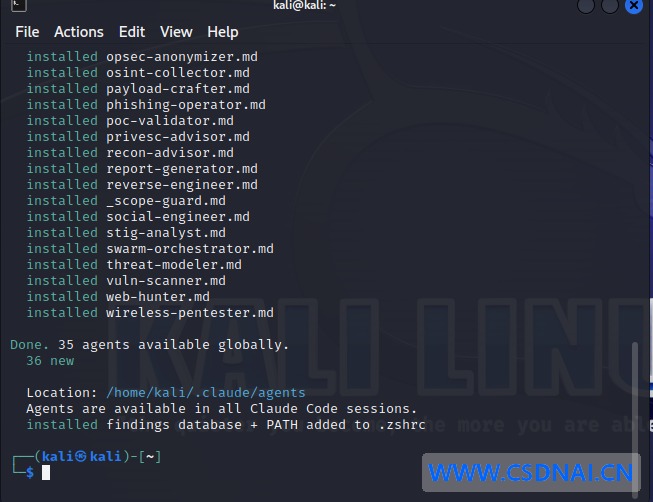
当你看到这个界面呢就印证克隆成功了
不过是有的小伙伴可能会遇到网络连接等难题,能够连接外部网络的小伙伴们连上就可以迎刃而解啦不可以的小伙伴们用其他的专用镜像镜像下载以预防网络连接问题。
安装脚本需要通过 P0 获取,你只需要用 P1 或 P2 替换原来的域名即可
# 使用 raw.staticdn.net 镜像
curl -fsSL | bash
# 或使用 raw.kgithub.com 镜像
curl -fsSL | bash
核对命令:这种方式只替换了域名,脚本内容完全一致。
1.使用通用 Git Hub 代理
假如觉得方法一不太稳定,也能够用以下代理方法
1.取得部署脚本内容:通过代理网站下载 P0 文件。打开浏览器访问:
2.保存并落实:页面上会展现脚本的完整内容,将它复制下来,在你的 Kali 系统中创建文件并保存:
nano install.sh
3.赋予落实授权并运行:保存后,在终端中执行:
chmod +x install.sh
./install.sh
2.手动下载并安装核心文件(全量离线版)
如果希望一次性取得所有核心文件并实现离线安装,能够在能平稳访问 Git Hub 的网环境中,把工程打包下载:
- 访问并下载工程:通过能正常访问 Git Hub 的网络进入 项目页面,点击绿色的 Code 按钮,挑选 Download ZIP。
- 手动解压与上线:
# 解压文件
unzip pentest-ai-agents-main.zip
cd pentest-ai-agents-main

# 将核心 AI 代理文件复制到 Claude Code 的默认目录
mkdir -p ~/.claude/agents
cp -r agents/* ~/.claude/agents/
流程 2:设定 Claude Code 环境
既然 Agent 是 Claude Code 的“外挂”,我们第一步需要让 Claude Code 可以运行起来。
- 部署 Claude Code(全局):
npm install -g @anthropic-ai/claude-code(需确认是否可用)或使用官方推荐的安装方式
设置 API Key:
为了确保 Host 环境变量干净,建议直接在终端会话中导出 Key,或后续在 Claude Code 的交互界面中输入。
export ANTHROPIC_API_KEY="sk-ant-your-key-here"
流程 3:验证上线
启动 Claude Code,看看我们的“黑客”可否就位。
# 1. 先确认 Claude Code 已安装
claude --version

# 2. 启动 Claude
claude

# 3. 在 Claude 提示符中输入
# > "List available agents"
# 如果能列出 recon-advisor、web-hunter 等代理,说明配置成功
首次进入会挑选一些基础配置,都非常的简单大家自行根据自己的配置选择就OK
进入Claude以后
在提示符中询问 AI:hi
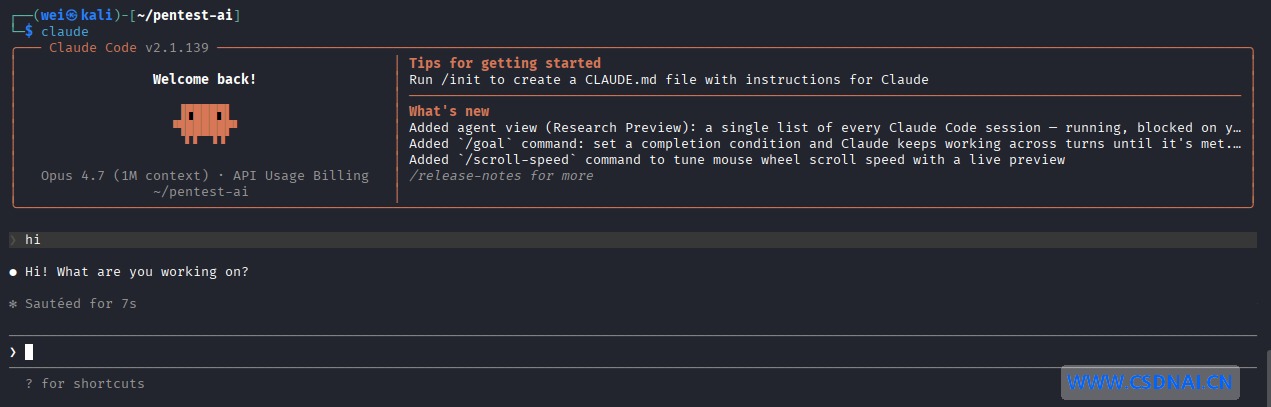
不过是呢你们刚装好是不能用的,我这里呢用的是API,你们可以依据需要配置自己需要的API,假如出现这个页面就是可以用的。
下面是API的设定调用教程,有需要的可以看看
三.API的配置触发教程
方法一:官方 Anthropic API(最推荐)
假如你能直接访问 Anthropic 支撑,这是最稳定的配置方式。
流程 1:获取 API Key
- 访问 console.anthropic.com 注册/登录
- 进入 API Keys 页面
- 点击 Create Key,输入一个名称(如 P0)
- 复制产出的 Key(格式:P0)
⚠️ 重要提示:Anthropic 的 API Key 只在创建时显示一次,请务必保存好!
步骤 2:设定到 Claude Code
Claude Code 具有多种设定方法,按优先级从高到低:
方式 A:命令行临时设置(测试用)
export ANTHROPIC_API_KEY="sk-ant-api03-你的Key"
claude
方式 B:写入 Shell 配置文件(推荐)
将以下内容添加到 P0、P1 或 P2:
echo 'export ANTHROPIC_API_KEY="sk-ant-api03-你的Key"' >> ~/.zshrc
source ~/.zshrc
方式 C:Claude Code 交互式输入
直接运转 P0,首次启动时程序会提示你输入 API Key,粘贴即可。
步骤 3:校验配置可否生效
claude
在 Claude Code 的交互界面中输入:hi
如果返回正常响应,解释 API 配置成功,你的 AI 黑客军团已经能够起步工作了!
方式二:使用中转/代理 API(国内用户首选)
因为众所周知的原因,很多地区的用户无法直接访问 Anthropic 服务。这时候就需要用到 API 中转支撑。
适用情形:
- 你的是第三方 API 中转支撑(如 Open Router、API 2D 等)
- 你使用 One API / New API 自建了中转
- 公司内部有归一的 API 网关
配置方式:
Claude Code 本身不直接支持修改 API Base URL,但我们可以通过 代理 或 修改 Claude Code 设定 来实现。
假如你有一个中转地址(如 P0claude` 的代理参数:
# 设置 HTTP 代理
export HTTP_PROXY="
export HTTPS_PROXY="

# 启动 Claude
claude
方案 2:修改 Claude Code 配置文件
Claude Code 的配置文件位于 P0,你能够手动添加自界定端点:
{
 "apiKey": "你的中转API-Key",
 "apiBaseUrl": "
}
💡 注意:中转支撑通常要求采用特定的 API Key 格式,请向你的服务提供商确认。大多数中转兼容 Anthropic 的 API 规范。
方案 3:使用项目自带的 Open Code 转换
P0 项目带来了 P1 脚本,能够将 Agent 转换为兼容 Open Code 格式,进而对接任意 Open AI 兼容的 API:
# 运行转换脚本
./opencode-setup.sh

# 配置自定义 API 端点
export OPENCODE_BASE_URL="
export OPENCODE_API_KEY="你的中转Key"

# 启动
opencode
方法三:本地 Ollama 模型(完全离线/隐私敏感场景)
假如你处于内网环境,或不想将流量发送给第三方 API,可以使用本地运转的 Ollama 模型。
适用情形:
- 涉密工程,数据不能出内网
- 没有 Anthropic API 额度
- 想省钱,用免费的本地模型
流程 1:安装并启动 Ollama
# macOS / Linux
curl -fsSL | sh

# 或使用 Docker
docker run -d -v ollama:/root/.ollama -p 11434:11434 --name ollama ollama/ollama
流程 2:下载一个适配的模型
渗透测试需要较强的推理能力,推介以下模型:
# 中等大小,推理能力较强(推荐)
ollama pull llama3.1:8b

# 更大更强,需要更多显存
ollama pull qwen2.5:14b

# 轻量级,适合低配置机器
ollama pull qwen2.5:7b
流程 3:配置 pentest-ai-agents 使用本地模型
工程自带了转换脚本,能够将 28 个 Agent 转换为兼容 Open Code 的格式:
# 运行转换脚本
./opencode-setup.sh

# 配置使用 Ollama
export OPENCODE_MODEL="ollama/llama3.1:8b"
export OPENCODE_BASE_URL="

# 启动 OpenCode
opencode
步骤 4:验证本地模型可否可用
# 先测试 Ollama 本身
ollama run llama3.1:8b "Hello"

# 再启动 OpenCode
opencode
方法四:多 API Key 轮换与负载均衡
关于高强度渗透测试,单个 API Key 可能遇到速率约束。Claude Code 支持设定多个 Key 实现轮换。
设定多 Key:
编辑 P0:
{
 "apiKeys": [
 "sk-ant-api03-key1",
 "sk-ant-api03-key2",
 "sk-ant-api03-key3"
 ],
 "apiKeyRotation": "round-robin"
}
查看当前 API 使用情况:
在 Claude Code 中,你能够随时输入以下命令查看 token 消耗:
“Show API usage stats”
⚠️ 多见问题与解决策略
Q 1:配置了 API Key,不过 Claude Code 提示 “Invalid API Key”
原因:Key 格式错误或已过期。
解决:
- 确认 Key 以 P0 开头
- 检查可否有复制多余空格
- 去 Anthropic Console 确认 Key 状态
Q 2:国内无法连通 Anthropic API
解决:使用上述”方式二”的中转方案,或配置代理:
export https_proxy=
claude
Q 3:Ollama 模型响应太慢或质量差
解决:
- 尝试更大的模型(如 P0 或 P1,取决于显存)
- 降低作业复杂度,从”执行方式”切换到”咨询模式”,让 AI 只给建议而不执行命令
- 对于复杂作业,考虑切换回 Claude API
Q 4:API 费用太贵了怎么办?
解决:
- 使用项目带来的 Lite 方式,让 Agent 在 Claude Haiku(更便宜的模型)上运行:
curl -fsSL | bash -s -- --global --lite
- 在测试规划时期采用本地模型,仅在关键步骤切换到 Claude API
API 配置是整个 P0 使用链路的核心步骤。选择哪种方法,取决于你的网络环境、预算和安全要求:
- 有预算 + 能翻墙 → 官方 Anthropic API
- 国内用户 + 有中转渠道 → 中转 API
- 内网环境 + 隐私要求高 → Ollama 本地模型
⚠️ 重要:
- 本工具仅用于授权的安全验证和教育目的
- 对他人系统开展验证属于违法行为
- 建议在隔离的实验室环境(如虚拟机、靶场)中钻研和采用
- 作者和本文发布者不对滥用工具造成的后果负责
ID:1208







